
Geger Kasus Penyadapan Presiden, Waspada Spyware Pegasus
Jakarta, CNBC Indonesia - Warga RI dihebohkan dengan penetapan mantan Kapolri Listyo Sigit Prabowo dalam kasus penyadapan ilegal, termasuk terkait Presiden Prabowo Subianto. Kasus ini mengingatkan publik atas perangkat penyadapan buatan Israel, yang disebut tercanggih di dunia yang mampu membobol HP tokoh-tokoh penting global.
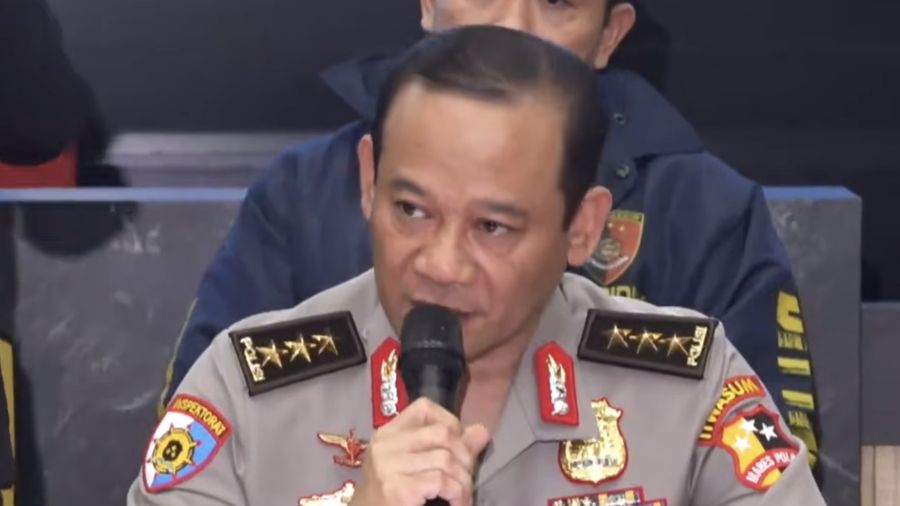
Badan Reserse Kriminal Kepolisian Negara Republik Indonesia telah menetapkan tiga orang tersangka dalam dugaan tindak pidana penyadapan secara ilegal dan penghapusan data elektronik serta illegal access. Penetapan itu disampaikan Kepala Bareskrim Polri Komjen Pol. Asep Safrudin dalam keterangan pers di Mabes Polri, Jakarta Selatan, Selasa (3/11/2026).
Ia menjelaskan, para tersangka tersebut diduga telah melakukan penyadapan tanpa prosedural terhadap nomor telepon sejumlah pihak, termasuk Presiden RI, pejabat negara, tokoh-tokoh politik, media, tokoh ormas, LSM, dan pengusaha.
Peristiwa ini mengingatkan publik kepada laporan media pada 2023 tentang masuknya perangkat mata-mata Pegasus ke RI. Pegasus masuk melalui dua perangkat milik Q Cyber Technologies Sarl lewat Bandara Soekarno Hatta pada 2020, dengan kode UKHI 1212635.
|
Pilihan Redaksi
|
Pegasus sendiri merupakan spyware buatan perusahaan asal Israel NSO Group. Economic Times menyebutkan jika Pegasus sebagai Spyware terkuat yang pernah ada dan bisa masuk ke dalam ponsel baik Android serta iOS.
Spyware adalah program yang dirancang untuk menembus pertahanan keamanan di HP lewat "pintu belakang". HP yang terinfeksi Spyware bakal mengirim informasi tentang aktivitas pemilik HP ke pihak ketiga.
Pegasus mampu mengeksplorasi bug yang belum ditemukan pada sistem operasi terkait. Jadi meski sudah menggunakan tambalan keamanan, keamanan ponsel masih bisa dijebol.
Keberadaan Pegasus pertama kali dilaporkan oleh 2016 oleh The Citizen Lab, organisasi keamanan siber asal Kanada. Spyware berhasil masuk ke dalam HP milik aktivis hak asasi manusia bernama Ahmed Mansoor. Pada September 2018, organisasi yang sama melaporkan 25 negara sudah terinfeksi Pegasus.
Kabarnya infeksi tersebut menggunakan teknik spear fishing melalui pesan teks atau email dengan link berbahaya. Tahun 2019, Pegasus dilaporkan menyusup ke WhatsApp dan bisa menghapus riwayat panggilan tidak terjawab. Versi terbaru Pegasus bahkan bisa menyusup di HP walau sasarannya tidak mengklik link phising, fitur yang dikenal sebagai zero-click attack.
NSO Group sendiri merupakan entitas yang masuk daftar hitam pemerintah AS karena terlibat dalam aktivitas yang bertentangan dengan kepentingan keamanan nasional atau kebijakan luar negeri.
Selain Pegasus, ada spyware canggih lainnya yang beredar seperti Chrysaor dan Phantom. Semua perangkat tersebut dikembangkan oleh perusahaan swasta dan digunakan secara luas.
Kaspersky pernah membeberkan beberapa langkah yang bisa diambil untuk menghindari penyadapan menggunakan spyware tercanggih:
- Pertama-tama, penting untuk me-reboot perangkat seluler setiap hari. Reboot membantu "membersihkan" perangkat, ini berarti bahwa penyerang harus terus-menerus menginstal ulang Pegasus pada perangkat-sehingga kemungkinan besar infeksi pada akhirnya akan terdeteksi oleh solusi keamanan.
- Tetap perbarui perangkat seluler dan pasang patch terbaru segera setelah keluar. Sebenarnya, banyak dari kit eksploitasi yang bisa menargetkan kerentanan yang sudah ditambal, tetapi masih akan lebih berbahaya bagi mereka yang menjalankan ponsel lama dan menunda pembaruan.
- Jangan pernah mengklik tautan yang diterima dalam pesan. Ini adalah saran yang sederhana namun efektif. Beberapa pelanggan Pegasus lebih mengandalkan eksploitasi 1-klik daripada yang tanpa klik. Ini datang dalam bentuk pesan, kadang-kadang melalui SMS, tetapi juga bisa melalui utusan lain atau bahkan email. Jika Anda menerima SMS yang menarik (atau melalui messenger lain) dengan tautan, bukalah di komputer desktop, sebaiknya menggunakan TOR Browser, atau lebih baik lagi menggunakan OS non-persisten yang aman seperti Tails.
- Selain itu, jangan lupa untuk menggunakan browser web alternatif untuk pencarian web. Eksploitasi tertentu tidak berfungsi dengan baik di browser alternatif seperti Firefox Focus jika dibandingkan dengan browser yang lebih tradisional seperti Safari atau Google Chrome.
- Selalu gunakan VPN; melakukan hal itu mempersulit penyerang untuk menargetkan pengguna berdasarkan lalu lintas internet mereka. Saat Anda hendak berlangganan VPN, ada beberapa hal yang perlu dipertimbangkan: mencari layanan andal yang telah ada selama beberapa waktu, dapat menerima pembayaran dengan cryptocurrency dan tidak mengharuskan Anda memberikan info pendaftaran apa pun.
- Instal aplikasi keamanan yang dapat memeriksa dan memperingatkan jika perangkat di-jailbreak. Untuk dapat bertahan pada perangkat, penyerang yang menggunakan Pegasus akan sering menggunakan jailbreaking perangkat yang ditargetkan. Jika pengguna memiliki solusi keamanan yang terinstal, mereka akan mendapatkan peringatan tentang serangan tersebut.
- Jika Anda pengguna iOS, picu sysdiags secara berkala dan menyimpannya ke cadangan eksternal. Artefak forensik dapat membantu memperingatkan jika suatu waktu Anda telah menjadi sasaran. Pakar Kaspersky juga merekomendasikan pengguna iOS yang berisiko untuk menonaktifkan FaceTime dan iMessage. Karena diaktifkan secara default, ini adalah mekanisme pengiriman kampanye berbahaya untuk rantai tanpa klik selama bertahun-tahun.